

使用するSoC/MCUにセキュリティ機能がある場合はそのハードウェアを最大限活用し、ハードウェア非搭載の環境ではソフトウェア処理のみでセキュリティ機能を提供します。これにより、SoC/MCUの違いに左右されず、幅広い機器ラインアップで一貫したセキュリティ強度を確保できるのが大きな強みです。
セキュリティミドルウェア
Ubiquitous Securus
Ubiquitous Securusは、IoT/組込み機器の「鍵」や「証明書」などの秘匿データを安全に保護し、デバイスのなりすまし・データ漏洩・改ざんを防ぐために必要な機能を提供する耐タンパセキュリティソリューションです。
SoC/MCUに内蔵されたセキュアハードウェアを制御し、秘匿データを確実に保護することで、これまでソフトウェアだけでは難しかった強固な鍵管理・デバイス認証・セキュアストレージ機能を実現します。
さらに、鍵ペア生成・署名/認証・暗号化・セキュアアップデートまで対応し、企画〜設計〜製造〜運用のライフサイクル全体で「安全な機器づくり」を支えます。
こんな課題ありませんか?
- デバイスのなりすまし対策のための装置固有ID/証明書の安全な保管・運用が難しい
- 暗号鍵の流出リスク(ソフトのみの保護では不十分)
- 製造ラインでの秘匿データ(鍵・証明書)書き込み時の安全管理
- フィールド運用でのソフト改ざん・不正更新の防止(セキュアアップデート)
- 半導体世代交代・マルチベンダー環境でも移植性を維持したい
Ubiquitous Securusは、このような課題を解決します!
Securusが選ばれる理由
Securusを利用することで、機器内部で鍵や証明書をアプリから隔離して安全に扱い、セキュアハードウェアの機能を活かしながら暗号処理や認証を実行することができます。
1.セキュアハードウェア活用による強固な秘匿データ管理
Securusは、SoC/MCUに内蔵されたセキュアハードウェアを直接制御し、鍵・証明書などの秘匿データをハードウェア領域で安全に保護します。ソフトウェアだけの保護では防ぎきれない「鍵の抽出」「改ざん」「なりすまし」などのリスクを、ハードウェアの耐タンパ構造と組み合わせることで根本から抑止でき、セキュアなデバイス認証プラットフォームの構築が可能になります。
2.ソフト+ハードのハイブリッド実装
3.SoC/MCUの違いを吸収する移植層による高い互換性
SoC/MCUのメーカーや世代が異なると、セキュアハードウェアの仕様も変わります。Securus では、その差分を吸収する移植層(ポーティングレイヤ)を提供しているので、上位アプリケーションへの影響を最小限に抑えながら、異なるデバイス間の移行や世代交代にもスムーズに対応できます。長期運用が前提のIoT製品にとって、セキュリティプラットフォームの継続利用は非常に重要であり、Securusはその「将来の安全資産化」を実現します。
4.導入前〜出荷後まで"途切れない"総合サポート
Securusは、単なるミドルウェア提供にとどまりません。セキュリティを必要とする機器開発において、企画・設計から実装・製造・運用までのすべてのフェーズを受託開発として提供することで、お客様を支援します。
- 企画(導入前コンサル): 秘匿データの特定、セキュリティポリシー策定、ハードウェア選定支援
- 設計・開発: ハードウェア機能を使った設計、ハイブリッド実装の支援
- 製造(オプション): 工場向けツールにより、製造ラインでの安全な鍵書き込みを実現
- 運用(オプション): セキュアアップデート、証明書更新などの長期運用を支援
この一貫したサポートにより、セキュリティを組込み工程の負担ではなく"開発加速の要素"へ変えることが可能です。
実現できること/ユースケース
- 暗号鍵、証明書、機密情報などを安全に運用できるセキュアストレージ機能を提供
- コンテンツ/センサデータのローカル暗号化(漏洩時の不正利用防止)
- 署名生成・検証、メッセージ認証(HMAC/CMAC)
- セキュアアップデートに必要な機能提供(暗号や署名検証など)
主な機能
- 暗号/復号:AES(128/192/256bit)、RSA(OAEPなど)
- ハッシュ:SHA-1/SHA-224/SHA-256/SHA-384/SHA-512、MD5
- メッセージ認証 (ハッシュベース):HMAC-SHA256
- 署名:RSA(PKCS#1 v1.5/PSS)、ECDSA
- セキュアストレージ機能:鍵・証明書など秘匿データの安全な保存・利用
- コンテンツ保護(オプション):ストリーム/ログのローカル暗号化
- 鍵ペア生成:RSA 1024/2048/3072/4096、EC(P-192/224/256/384/521)
- 鍵ボックス機能:アプリから鍵実体に触れずに利用可能
- チャネル機能:暗号処理のハードウェア優先/ソフトウェア処理の指定
対応暗号
| カテゴリ | 分類 | アルゴリズム / 機能 | 対応 |
|---|---|---|---|
| 公開鍵暗号 | 署名 | ECDSA | ○ |
| RSASSA-PKCS#1-v1.5 (Sign) | ○ | ||
| RSASSA-PKCS#1-v1.5 (Verify) | ○ | ||
| RSASSA-PSS (Sign) | ○ | ||
| RSASSA-PSS (Verify) | ○ | ||
| 守秘 | RSAES-OAEP | ○ | |
| 共通鍵暗号 | ブロック暗号 | AES [128,192,256] | ○ |
| 暗号利用モード | CBC | ○ | |
| CTR | ○ | ||
| ECB | ○ | ||
| 認証付き暗号 | GCM [128,192,256] | ○ | |
| CCM [128,192,256] | ○ | ||
| ハッシュ | ハッシュ関数 | SHA-1 | ○ |
| SHA-224 | ○ | ||
| SHA-256 | ○ | ||
| SHA-384 | ○ | ||
| SHA-512 | ○ | ||
| MD5 | ○ | ||
| メッセージ認証 | ハッシュベース | HMAC_SHA256 | ○ |
| 暗号ベース | CMAC [128,192,256] | ○ |
技術情報/対応環境
- 対応プラットフォーム:各種SoC/MCUのセキュリティ機能に対応
- 開発言語/環境:C/C++想定
- ライセンス/提供形態:ミドルウェア+導入支援
導入〜運用の流れ/サポート
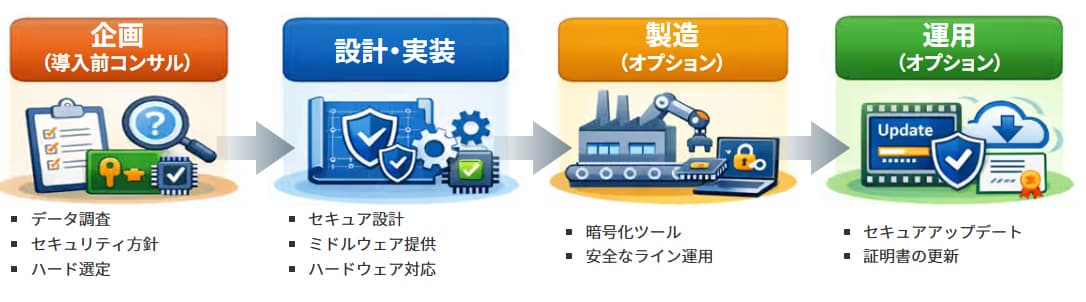
- 01企画(導入前コンサル)
- 秘匿対象データの洗い出し、セキュリティポリシー策定支援、ハードウェア選定
- 02設計・実装
- セキュア機能の設計、ミドルウェア提供、ハードウェア機能活用/ハイブリッド実装
- 03製造(オプション)
- 工場向け暗号化ツールにより製造ラインでの秘匿データの安全運用
- 04運用(オプション)
- セキュアアップデート、証明書の有効期限に合わせた更新
